La Secretaría de Seguridad y Protección Ciudadana (SSPC) difundió una serie de recomendaciones para fortalecer la seguridad de los correos electrónicos institucionales, prevenir ciberdelitos y evitar la exposición de información confidencial en los espacios laborales.
La dependencia, a través de la Unidad de Inteligencia, Investigación Cibernética y Operaciones Tecnológicas, presentó estas medidas en el marco del Mes de la Ciberseguridad, con el propósito de fomentar hábitos digitales seguros entre las personas usuarias.
La SSPC advirtió que las cuentas institucionales contienen datos personales, documentos de trabajo y comunicaciones sensibles. Su vulneración puede facilitar el robo de credenciales, la suplantación de identidad, los fraudes y el acceso no autorizado a sistemas.
Recomiendan verificar remitentes y proteger contraseñas
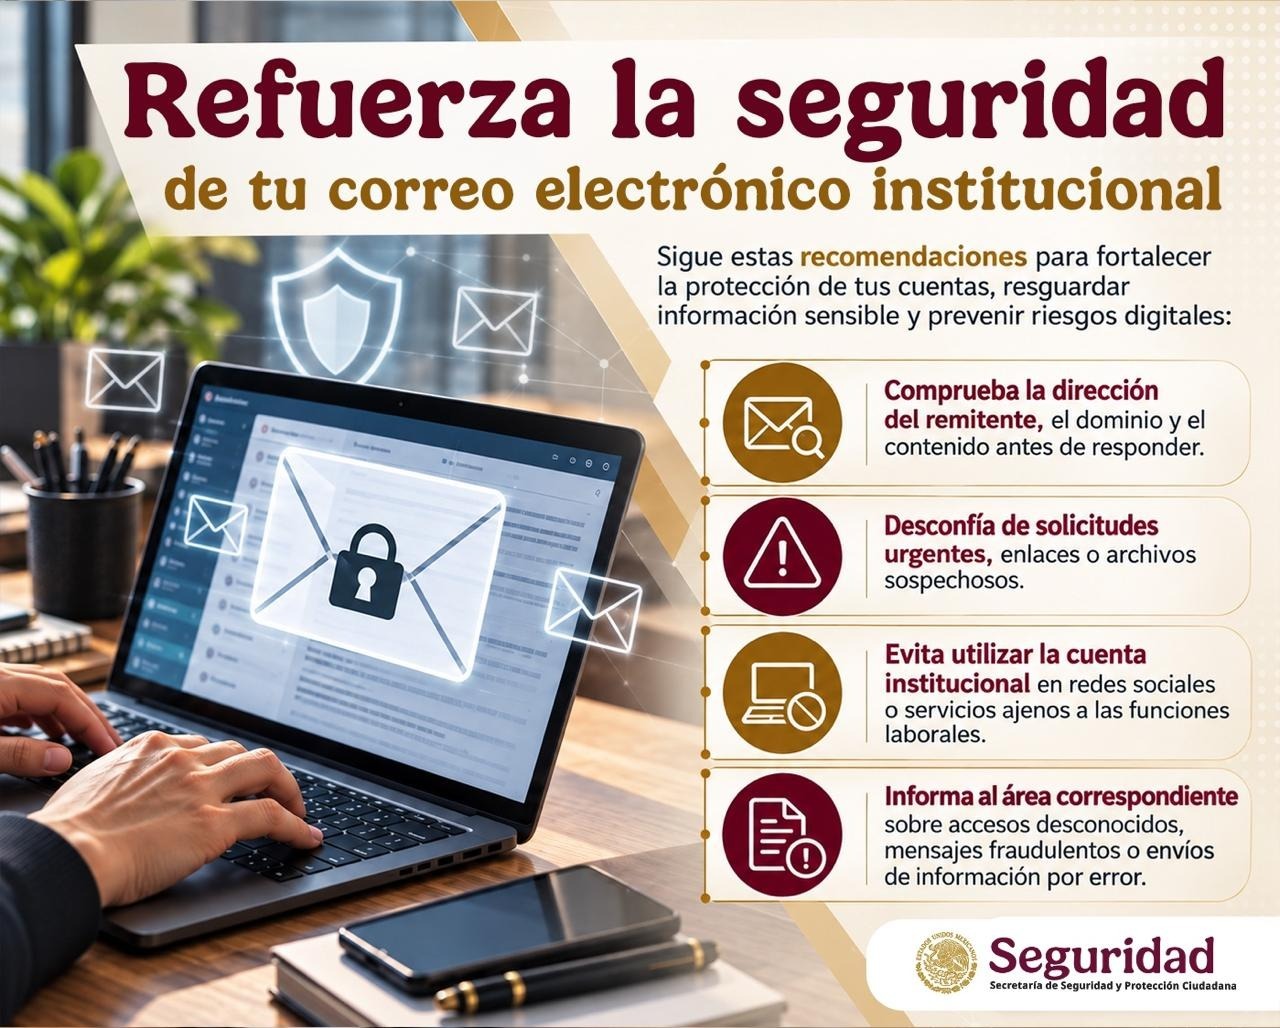
Entre las principales medidas, la dependencia aconsejó revisar cuidadosamente la dirección del remitente, el dominio y el contenido de cada mensaje antes de responder. También pidió desconfiar de solicitudes inesperadas o urgentes y confirmar su autenticidad mediante canales institucionales.
Asimismo, recomendó evitar abrir enlaces o archivos adjuntos sospechosos, incluso cuando aparentemente provengan de contactos conocidos, y reportar cualquier anomalía al área correspondiente.
En materia de contraseñas, sugirió utilizar claves robustas y diferentes para cada cuenta, no compartir credenciales y activar la autenticación multifactor cuando la plataforma lo permita.
La dependencia también llamó a revisar los destinatarios y documentos adjuntos antes de enviar mensajes, compartir únicamente la información necesaria y utilizar la copia oculta (CCO) en correos grupales para proteger las direcciones electrónicas.
Piden limitar el uso de cuentas institucionales
Otra recomendación consiste en reservar el correo institucional exclusivamente para actividades laborales y evitar registrarlo en redes sociales, plataformas de entretenimiento o servicios ajenos a las funciones de trabajo.
La SSPC señaló que cualquier acceso desconocido, mensaje fraudulento o envío accidental de información debe notificarse de inmediato a las áreas de tecnologías de la información o ciberseguridad.
Para ampliar las medidas de prevención, la dependencia invitó a consultar la Ciberguía disponible en el portal oficial de la SSPC, donde se reúnen orientaciones para reducir riesgos y fortalecer la protección digital.